اجزای زیرساخت کلید عمومی (PKI)؛ آشنایی با گواهی الکترونیکی و صاحب گواهی
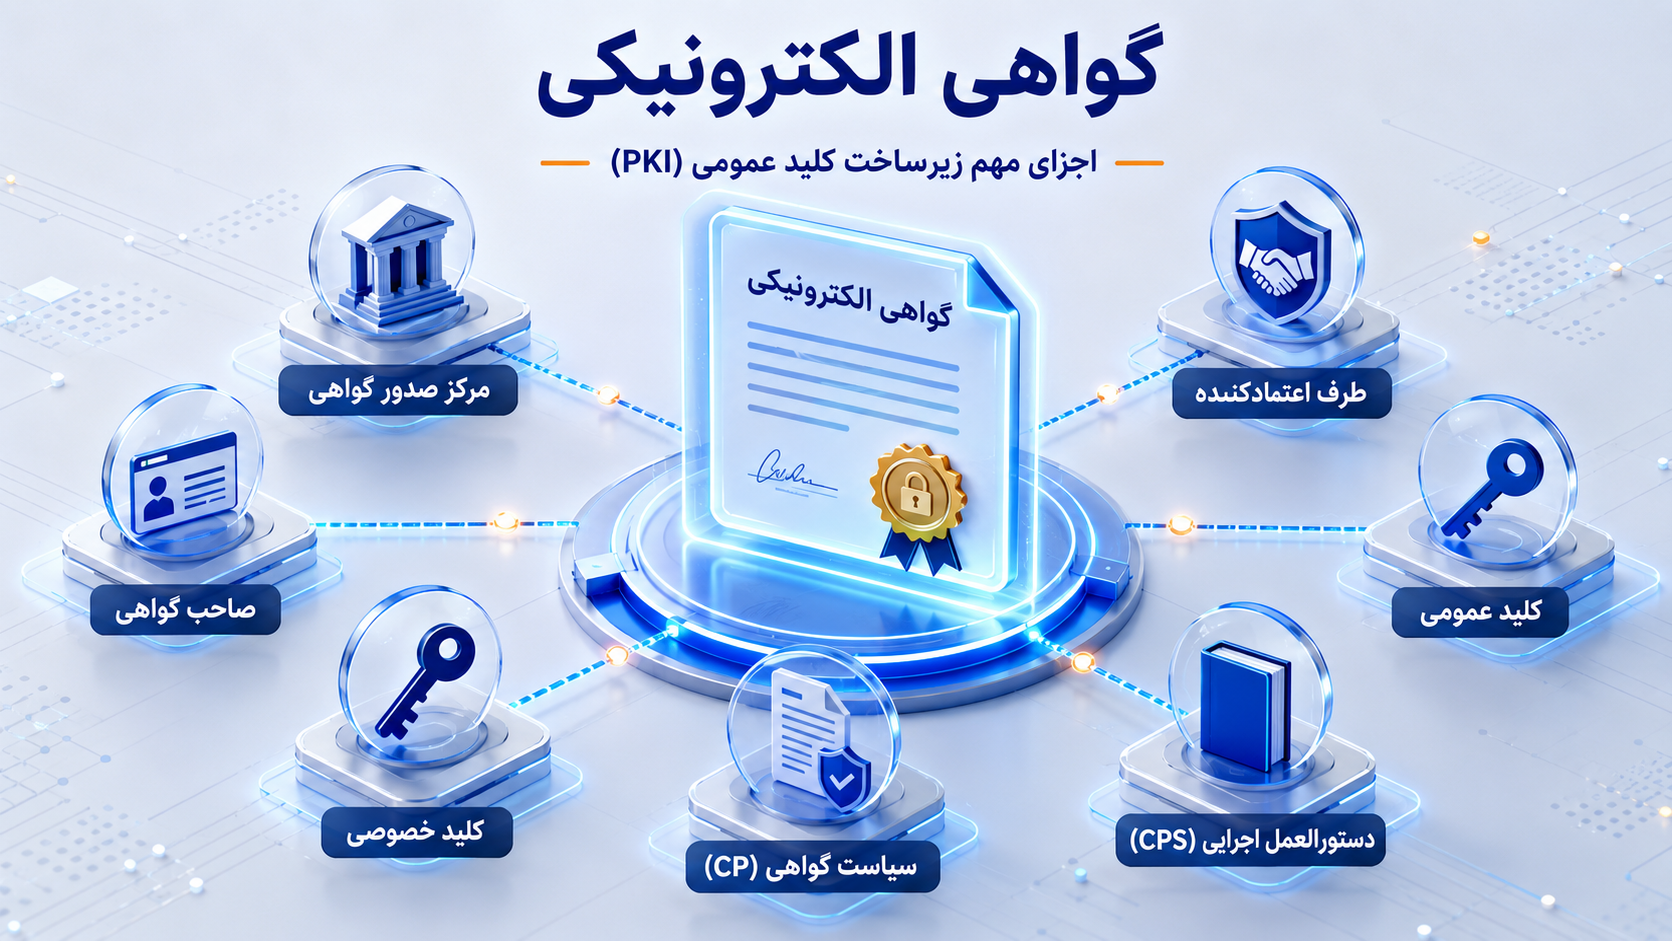
زیرساخت کلید عمومی (Public Key Infrastructure یا PKI) تنها از مراکز صدور گواهی یا الگوریتمهای رمزنگاری تشکیل نشده است. برای اینکه یک امضای دیجیتال معتبر، قابل اعتماد و از نظر قانونی قابل استناد باشد، اجزای مختلفی باید در کنار یکدیگر فعالیت کنند.
در مقاله قبلی با مهمترین اجزای فنی PKI مانند مرکز صدور گواهی الکترونیکی (CA)، دفتر ثبتنام (RA)، رمزنگاری و استانداردهای مرتبط آشنا شدیم. اما در این مقاله به سراغ بخش دیگری از این زیرساخت میرویم؛ اجزایی که اگرچه کمتر درباره آنها صحبت میشود، اما نقش مهمی در ایجاد اعتماد میان کاربران، سازمانها و ارائهدهندگان خدمات دارند.
در ادامه با مفاهیمی مانند گواهی الکترونیکی، صاحب گواهی، طرف اعتمادکننده، سند سیاست گواهی (CP) و دستورالعمل اجرایی گواهی (CPS) آشنا میشویم.
گواهی الکترونیکی چیست؟
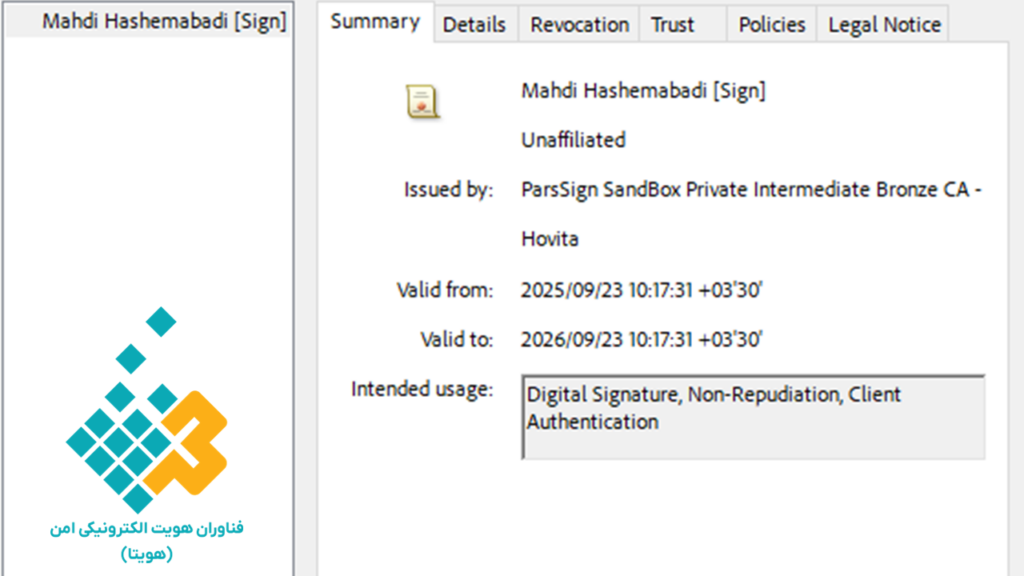
گواهی الکترونیکی سندی دیجیتال است که هویت یک شخص، سازمان، سامانه یا تجهیز الکترونیکی را به یک کلید عمومی متصل میکند. این گواهی توسط یک مرکز صدور گواهی معتبر صادر میشود و نشان میدهد که اطلاعات هویتی درجشده در آن، مورد تأیید مرجع صادرکننده است.
به بیان ساده، اگر امضای دیجیتال را معادل امضای دستنویس در دنیای الکترونیکی بدانیم، گواهی الکترونیکی نقش کارت شناسایی یا سند هویت صاحب آن امضا را ایفا میکند.
یک گواهی الکترونیکی معمولاً شامل اطلاعات زیر است:
- اطلاعات هویتی صاحب گواهی
- کلید عمومی
- شماره سریال گواهی
- تاریخ صدور و انقضا
- نام مرکز صادرکننده گواهی
- اطلاعات مربوط به کاربرد گواهی
- امضای دیجیتال مرکز صادرکننده
وجود این اطلاعات باعث میشود سایر سامانهها بتوانند اعتبار گواهی و هویت صاحب آن را بررسی کنند.
صاحب گواهی چه کسی است؟
صاحب گواهی یا Subscriber شخص یا موجودیتی است که گواهی الکترونیکی به نام او صادر شده است. این موجودیت میتواند یک فرد، یک شرکت، یک سازمان یا حتی یک تجهیز سختافزاری و نرمافزاری باشد.
برای مثال، هنگامی که یک مدیرعامل برای امضای اسناد سازمان خود گواهی امضای دیجیتال دریافت میکند، او صاحب آن گواهی محسوب میشود. همچنین ممکن است یک سرور، فایروال، سامانه بانکی یا یک سرویس نرمافزاری نیز دارای گواهی الکترونیکی اختصاصی باشد.
صاحب گواهی مسئول نگهداری ایمن از کلید خصوصی خود است. هرگونه افشای کلید خصوصی میتواند امنیت گواهی را به خطر بیندازد و در بسیاری از موارد، منجر به ابطال آن شود.
طرف اعتمادکننده کیست؟
طرف اعتمادکننده یا Relying Party شخص یا سامانهای است که به گواهی الکترونیکی صادرشده اعتماد میکند و بر اساس آن تصمیم میگیرد.
به عنوان مثال، زمانی که یک سازمان قرارداد امضاشده توسط مشتری را دریافت میکند، ابتدا اعتبار امضای دیجیتال و گواهی الکترونیکی را بررسی میکند. در این فرآیند، سازمان دریافتکننده در نقش «طرف اعتمادکننده» قرار دارد.
وظیفه طرف اعتمادکننده تنها مشاهده گواهی نیست؛ بلکه باید پیش از پذیرش آن، از معتبر بودن گواهی اطمینان حاصل کند. این بررسی معمولاً شامل کنترل تاریخ اعتبار، وضعیت ابطال گواهی و اعتبار مرکز صادرکننده است.
در بسیاری از تراکنشهای الکترونیکی، یک شخص میتواند همزمان هم صاحب گواهی باشد و هم طرف اعتمادکننده. برای نمونه، هنگام ارسال یک ایمیل امضاشده و رمزگذاریشده، فرستنده با استفاده از گواهی خود پیام را امضا میکند و همزمان با اعتماد به گواهی گیرنده، پیام را برای او رمزگذاری میکند.
سند سیاست گواهی (Certificate Policy یا CP)
هر گواهی الکترونیکی برای هدف مشخصی صادر میشود و میزان اعتبار، سطح اطمینان و کاربرد آن ممکن است با سایر گواهیها متفاوت باشد. این موضوع در سندی با عنوان Certificate Policy (CP) مشخص میشود.
سند سیاست گواهی مجموعهای از قوانین، الزامات و سیاستهایی است که تعیین میکند یک نوع گواهی در چه شرایطی صادر میشود، برای چه کاربردهایی مناسب است و چه سطحی از اعتماد را ارائه میدهد.
برای مثال، ممکن است یک سیاست گواهی مشخص کند که گواهی موردنظر تنها برای امضای اسناد اداری قابل استفاده است یا اینکه امکان استفاده از آن در تراکنشهای مالی با سطح مشخصی از ریسک وجود دارد.
به همین دلیل، سازمانها و سامانههایی که به گواهیهای دیجیتال اعتماد میکنند، میتوانند با مراجعه به سند CP، از مناسب بودن گواهی برای کاربرد موردنظر خود اطمینان حاصل کنند.
برای دریافت و مطالعه کامل سند cp مرکز ریشه کلیک کنید.
سند دستورالعمل اجرایی گواهی (Certification Practice Statement یا CPS)
اگر سند CP مشخص کند که «چه قوانینی باید رعایت شود»، سند Certification Practice Statement (CPS) توضیح میدهد که مرکز صدور گواهی این قوانین را چگونه اجرا میکند.
در این سند، فرآیندهای عملیاتی مرکز صدور گواهی تشریح میشود؛ از جمله:
- نحوه احراز هویت متقاضیان
- فرآیند صدور گواهی
- مدیریت کلیدهای رمزنگاری
- تمدید، تعلیق و ابطال گواهی
- الزامات امنیتی مرکز
- مسئولیتهای مرکز صدور گواهی، صاحبان گواهی و طرفهای اعتمادکننده
به بیان دیگر، CPS نقشه اجرایی فعالیتهای یک مرکز صدور گواهی است و نشان میدهد این مرکز چگونه الزامات تعیینشده در سیاستهای گواهی را در عمل پیادهسازی میکند.این سند توسط هر مرکز میانی به صورت اختصاصی تهیه میشود و به تایید مرکز ریشه میرسد. در عکس بالا سند cps مرکز میانی پارس ساین قابل مشاهده است.
ارتباط این اجزا با مراکز صدور گواهی
تمام اجزایی که در این مقاله معرفی شدند، در کنار مراکز صدور گواهی، دفاتر ثبتنام و سایر اجزای زیرساخت کلید عمومی فعالیت میکنند.
به عنوان نمونه، مرکز صدور گواهی بر اساس سیاستهای تعیینشده در CP و رویههای اجرایی CPS، پس از احراز هویت متقاضی، گواهی الکترونیکی را برای صاحب گواهی صادر میکند. سپس طرفهای اعتمادکننده با بررسی اعتبار همین گواهی، صحت امضاها و هویت کاربران را تأیید میکنند.
در نتیجه، اعتماد در فضای دیجیتال تنها به وجود یک گواهی الکترونیکی وابسته نیست، بلکه حاصل همکاری مجموعهای از اجزا، استانداردها و فرآیندهای تعریفشده در زیرساخت کلید عمومی است.
سخن پایانی
گواهی الکترونیکی، صاحب گواهی، طرف اعتمادکننده، سند سیاست گواهی (CP) و سند دستورالعمل اجرایی (CPS)، از اجزای مهم زیرساخت کلید عمومی هستند که هرکدام نقش مشخصی در ایجاد اعتماد و امنیت در خدمات الکترونیکی ایفا میکنند.
آشنایی با این مفاهیم به کاربران، سازمانها و مدیران فناوری اطلاعات کمک میکند تا درک بهتری از نحوه عملکرد امضای دیجیتال و اعتبار گواهیهای الکترونیکی داشته باشند.
در مقاله بعدی، به بررسی اجزای فنی زیرساخت کلید عمومی از جمله کلیدهای عمومی و خصوصی، الگوریتمهای رمزنگاری، توابع هش و تجهیزات امنیتی مانند HSM خواهیم پرداخت.